Ciberseguridad global
La actualización crítica de seguridad de PHP busca corregir vulnerabilidades que, según CERT-EU, podrían permitir la ejecución remota de código sin autenticación. Cloudflare informó de que detectaba los primeros ataques. La Fundación PHP publicó la actualización para las versiones más recientes y recomendó actualizar a quienes utilizan PHP 8.1 o versiones anteriores; todavía no está claro qué versiones están afectadas.
Yandex Ucrania
Yandex, el gigante tecnológico ruso conocido como "el Google de Rusia", enfrenta dificultades para mantener sus servicios tras ser atacado por drones ucranianos en dos de sus cinco centros de datos. Estos ataques, que se producen en un contexto de intensificación del conflicto entre Rusia y Ucrania, han llevado a la suspensión total de operaciones en su centro de datos en Sasovo y daños significativos en el centro de Kaluga. Yandex ha informado que estas instalaciones son críticas para su funcionamiento y que es difícil prever cuándo volverán a estar operativas. Mientras tanto, algunos servicios, como funciones de chatbots y dispositivos inteligentes, están temporalmente fuera de servicio. La situación refleja una escalada en los ataques a infraestructuras clave por ambas partes en la guerra.
Amenazas híbridas
El presidente francés Emmanuel Macron ha alertado sobre el aumento de las amenazas de ataques híbridos por parte de Rusia contra Europa y Francia. En una conferencia de prensa en el Palacio del Elíseo, solicitó al gobierno francés que desarrolle un plan para proteger infraestructuras críticas y sitios de la industria de defensa. Macron destacó que Francia ha sido blanco de estos ataques recientemente y advirtió que no quedarán sin respuesta. Además, mencionó la creciente preocupación entre líderes europeos sobre posibles ataques rusos destinados a probar su compromiso con Ucrania. También anunció una próxima reunión del G7 para discutir cuestiones energéticas y reservas estratégicas.
Intervención electoral
La Cámara de Diputados de México ha aprobado una reforma constitucional que permite la anulación de elecciones a partir de 2027 si se demuestra que han sido influenciadas por intervenciones extranjeras. Esta medida, respaldada por la presidenta Claudia Sheinbaum, busca reafirmar la soberanía nacional y prevenir injerencias en los procesos electorales. La propuesta incluye nuevas causales de nulidad y establece que el Tribunal Electoral del Poder Judicial de la Federación será el encargado de imponer sanciones en caso de violaciones comprobables. La iniciativa debe ser ratificada por el Senado para entrar en vigor.
Ciberataques España
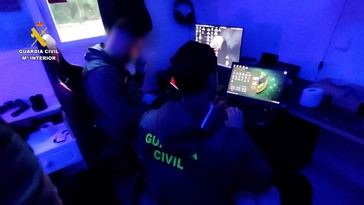
La Guardia Civil ha detenido a los cuatro principales miembros del grupo hacktivista español ‘Anonymous Fénix’ por su implicación en ciberataques contra organismos públicos, incluidos Ministerios y partidos políticos. Las detenciones se produjeron en diferentes localidades, como Alcalá de Henares, Oviedo, Ibiza y Móstoles. Este grupo, que se autodenomina parte de la red internacional ‘Anonymous’, llevó a cabo ataques de denegación de servicio (DDoS) para interrumpir el funcionamiento de servicios digitales. Desde su inicio en abril de 2023, han incrementado sus actividades y reclutado voluntarios para llevar a cabo ataques significativos. La investigación fue coordinada por la Fiscalía de Sala de Criminalidad Informática y contó con la colaboración del Centro Criptológico Nacional. Las cuentas del grupo en redes sociales han sido intervenidas judicialmente y su canal de Telegram cerrado.
Infiltración China
Un informe de ProPublica revela que durante casi una década, ingenieros de Microsoft en China tuvieron acceso a sistemas críticos del Departamento de Defensa de EE. UU., lo que representa una grave brecha de seguridad. Este acceso fue parte del soporte técnico global de Microsoft y no resultó de un ciberataque, aunque permitió que ciudadanos de un país con antecedentes de espionaje accedieran a datos sensibles. La situación destaca la vulnerabilidad en la gestión de ciberseguridad y la dependencia del gobierno estadounidense en proveedores tecnológicos externos. Se requieren medidas urgentes para reforzar los controles sobre el acceso a información clasificada y mejorar la transparencia en las contrataciones. Para más detalles, visita el enlace.
Superioridad china
Estados Unidos está perdiendo su ventaja aérea sobre China en el Pacífico occidental, según el general de brigada Doug Wickert. En un informe reciente, se destaca que Pekín ya supera a EE.UU. en aviones avanzados y que en dos años podría tener una superioridad significativa en cazas modernos y bombarderos. Además, el Ejército Popular de Liberación tiene ventajas notables en buques de combate y submarinos. Wickert advirtió sobre la posibilidad de un conflicto inminente, especialmente si China ataca Taiwán, lo que podría afectar gravemente la infraestructura regional y estadounidense. La escasez de municiones también es una preocupación creciente para EE.UU., lo que podría complicar cualquier enfrentamiento prolongado. Para más detalles, visita el enlace a la noticia completa.
|
Ciberseguridad PHP
Investigadores de las firmas de seguridad Calif y Wiz detectaron vulnerabilidades en PHP con herramientas avanzadas de inteligencia artificial, capaces de analizar código y encontrar fallos más rápido. Tras filtrarse detalles del hallazgo, los desarrolladores de la plataforma adelantaron el anuncio de la vulnerabilidad y su alcance; OpenAI lanzó un programa para comprobar la seguridad de PHP.
Amenazas elecciones
Moscú ha denunciado amenazas y presiones contra ciudadanos rusos que votaron en el extranjero durante las elecciones para la Duma Estatal. La portavoz del Ministerio de Relaciones Exteriores, María Zajárova, afirmó que se registraron agresiones y un clima de intimidación en países de la OTAN. A pesar de estos intentos de desestabilización, la participación electoral superó el 50%, según la Comisión Electoral Central. Además, se reportaron más de 1.000 ciberataques al sistema electoral desde el extranjero, mientras las elecciones se desarrollaban en medio de ataques a infraestructura civil por parte de Ucrania.
Ceuta ataque
El Parlamento Europeo ha condenado la invasión de Ceuta, calificándola como un ataque a la integridad territorial de España y una frontera exterior de la UE. Gracias a una enmienda del Partido Popular, se exige una investigación exhaustiva sobre la planificación y ejecución del ataque híbrido. Los eurodiputados han destacado que este tipo de agresiones no son nuevas y han instado a la Unión Europea a aprender de experiencias pasadas para reforzar su respuesta ante amenazas híbridas. Además, se critica la inacción del Gobierno español en la defensa de la soberanía nacional. La resolución también aborda diversas amenazas híbridas, incluyendo ciberataques y manipulación informativa, proponiendo medidas para mejorar la seguridad e integridad territorial de la UE.
Ciberataques Irán
Hackers affiliated with Iran's Islamic Revolutionary Guard Corps (IRGC) are increasingly targeting U.S. critical infrastructure, exploiting vulnerabilities in Rockwell Automation PLCs to disrupt essential services such as water utilities and energy. These cyber attacks manipulate human-machine interfaces (HMIs), leading to operational failures and financial losses. The intrusions primarily utilize default passwords and unpatched software, revealing significant weaknesses in industrial cybersecurity. Federal agencies, including CISA, FBI, and NSA, have issued warnings urging organizations to enhance their security measures. As tensions between the U.S. and Iran escalate, experts predict that cyber warfare will remain a key battleground, necessitating proactive defenses against future threats.
Ciberespionaje Venezuela
Hackers vinculados a China han dirigido una campaña de phishing contra funcionarios estadounidenses utilizando correos electrónicos temáticos sobre Venezuela, justo después de la operación de EE. UU. para capturar al presidente Nicolás Maduro. La firma de ciberseguridad Acronis atribuyó esta actividad al grupo patrocinado por el estado Mustang Panda. El malware, conocido como LOTUSLITE, tiene como objetivo robar datos y mantener acceso persistente a las redes afectadas. Este incidente resalta cómo los eventos geopolíticos actuales son utilizados como señuelos en campañas de ciberespionaje, evidenciando la rápida adaptación de los adversarios digitales a las crisis internacionales.
Amenazas cibernéticas
El Departamento de Seguridad Nacional (DHS) advierte sobre un aumento en las amenazas cibernéticas y riesgos de violencia provenientes de grupos respaldados por Irán tras los recientes ataques aéreos de EE. UU. en instalaciones nucleares iraníes. La posibilidad de que Irán emita una fatwa en represalia podría intensificar los ciberataques, dirigidos a infraestructuras críticas estadounidenses como redes eléctricas y sistemas de agua. Los ataques aéreos han dañado sitios nucleares clave, lo que eleva las tensiones entre ambos países. El DHS insta a la población y organizaciones a fortalecer sus defensas cibernéticas ante esta creciente amenaza.
Ciberataques Paraguay
Un grupo de hackers llamado CyberTeam ha atacado varias páginas gubernamentales en Paraguay, afirmando que lo hicieron "por diversión". Han accedido a al menos 360 computadoras del Ministerio de Justicia y han desafiado al gobierno sobre sus vulnerabilidades cibernéticas. El ministro de Tecnologías de la Información y Comunicación (MITIC), Gustavo Villate, confirmó la responsabilidad del grupo y anunció que se tomarán acciones legales. CyberTeam también ha atacado sitios en otros países como Cabo Verde, Nigeria y Brasil. Para más detalles, visita el enlace.
|




 Traductor