|
Amenazas Italia
11/11/2026@14:39:15
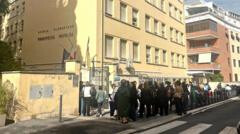
Unas 300 escuelas de Italia han recibido amenazas de bomba, según el ministro de Educación, Giuseppe Valditara, quien las considera probablemente un ciberataque y no un riesgo real. Algunos centros fueron evacuados por precaución y, hasta ahora, las comprobaciones no han detectado indicios de peligro concreto.
Ciberataque Binance
Binance atribuyó el robo récord de 6.300 millones de dólares a una campaña que incluyó falsas entrevistas de trabajo, malware y una herramienta interna de inteligencia artificial comprometida. La empresa suspendió temporalmente las retiradas globales y afirmó que, hasta el sábado, había repuesto el 98% de los criptoactivos afectados.
RPDC Binance
Corea del Norte rechazó el 2 de noviembre las acusaciones de Estados Unidos sobre su presunta implicación en el ciberataque contra Binance y las calificó de «provocación política». Kim Yo-jong afirmó que los señalamientos eran «retórica absurda», mientras Donald Trump declaró que Washington aún no sabe si Pionyang estuvo detrás del ataque.
Alertas Ucrania
Una aplicación de alertas aéreas de Ucrania fue comprometida y difundió avisos falsos sobre ataques nucleares, químicos y combates en las calles. La Fuerza Aérea informó en 15 minutos de que el sistema había sido hackeado y aclaró que no había amenaza radiactiva; los mensajes de «todo despejado» tardaron más de una hora. Las alertas causaron inquietud, aunque muchos usuarios dudaron de su veracidad.
Alertas Ucrania
La aplicación Air Alert de Ucrania fue aparentemente comprometida y envió alertas falsas, incluida una advertencia de amenaza radiológica. Las autoridades indicaron que no había peligro de radiación y recomendaron atender las sirenas y las fuentes oficiales.
Ciberataque europeo
Un presunto ciberataque afectó a frigoríficos y congeladores de supermercados en seis países europeos. Unos 40 establecimientos Delhaize de Bélgica y Luxemburgo sufrieron el incidente, además de tiendas en Suecia, Irlanda, Países Bajos y Estonia. La empresa Sabcobel señaló que los evaporadores se activaron en modo de descongelación y elevaron la temperatura de los equipos. Se desconoce quién estaría detrás del ataque; medios locales informaron de pérdidas de alimentos por valor de millones de euros.
Ciberataque Francia
Un ciberataque ha afectado a cientos de supermercados en Francia, provocando que sus frigoríficos y congeladores se calienten, lo que ha llevado a la pérdida de alimentos frescos y congelados valorados en millones de euros. Los hackers tomaron control del software que regula las temperaturas, haciendo que algunas unidades alcanzaran los 50°C durante la noche. Más de 100 tiendas de Coopérative U y al menos 300 de Intermarché y Netto fueron impactadas. La Fiscalía de París ha abierto una investigación sobre este ataque a gran escala, mientras que el Comisionado Europeo de Alimentación ha condenado el incidente, subrayando la necesidad de mayor atención a la seguridad alimentaria.
Ciberataque España
El hacker prorruso APTDesi ha revelado detalles sobre un ciberataque que llevó a la exposición de datos de más de 400 agentes de inteligencia españoles y ucranianos. En una entrevista, APTDesi, quien se identifica como un ciudadano español asilado en Rusia, afirmó tener una amplia red de informantes en España y Latinoamérica. El ataque provocó una reacción alarmante en los servicios de inteligencia españoles, que debieron cambiar sus protocolos de seguridad. APTDesi declaró que su objetivo es que Occidente, especialmente España, deje de apoyar a la OTAN y al régimen ucraniano, actuando en interés de Rusia. Además, prometió revelar información sobre militares españoles vinculados a operaciones en Ucrania.
|
Hackeo Binance
Binance reveló que el hackeo del 29 de octubre de 2026, con un robo cercano a 6.300 millones de dólares en activos digitales, se preparó durante meses mediante una herramienta falsa y entrevistas de trabajo fraudulentas. La compañía afirmó que los atacantes accedieron al sistema interno de autorización de sus carteras y aseguró que cubrirá las pérdidas con fondos propios y que el incidente no afectará a sus usuarios.
Ciberataque supermercados
Un ciberataque afectó a frigoríficos y congeladores de supermercados en siete países europeos. Unos 40 establecimientos de Delhaize en Bélgica y Luxemburgo y un número menor de tiendas en Suecia, Irlanda, Países Bajos, Estonia y Finlandia sufrieron la incidencia; por ahora, se desconoce quién está detrás.
Hackeo Binance
Binance afirma haber cubierto el 90% de las pérdidas tras el hackeo de 6.300 millones de dólares. La empresa dijo que congeló cerca de 3.000 millones en activos robados y que la investigación sigue en curso.
Ciberataque Binance
Los usuarios de Binance retiraron activos por valor neto de unos 3.640 millones de dólares tras la reapertura del exchange el domingo, después de un ciberataque que afectó a activos digitales valorados en 6.300 millones. La empresa afirmó que ha cubierto alrededor del 95% de los activos robados y que reanudará más servicios por fases, una vez completadas las comprobaciones de seguridad; el FBI y otras organizaciones atribuyen el ataque a Corea del Norte.
Filtración migratoria
Se filtraron datos de más de 41.000 empleados del Departamento de Seguridad Nacional de Estados Unidos, incluidos nombres, direcciones laborales y teléfonos de agentes de inmigración. El DHS afirma que está investigando una posible brecha, mientras Okta asegura que no tiene pruebas de que sus sistemas o datos hayan sido comprometidos.
Cibercrimen España
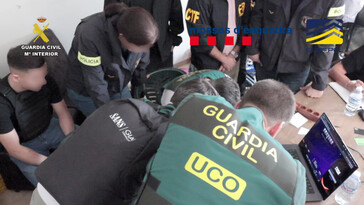
La Guardia Civil ha detenido en Alicante a un menor rumano por su supuesta participación en el grupo de ransomware KillSec, tras una operación internacional coordinada con Europol y otras autoridades. La investigación, iniciada en 2025, reveló que el grupo ha llevado a cabo más de 1.000 ciberataques, con alrededor de 500 exitosos, causando pérdidas significativas a las víctimas. Durante la operación se realizaron registros en varios lugares y se incautaron dispositivos informáticos, criptomonedas y datos relevantes para el caso. La acción también permitió controlar la infraestructura del grupo criminal y redirigir sus dominios a avisos oficiales. Las investigaciones continúan para identificar más implicados y víctimas.
Ciberataque IA
OpenAI tardó una semana en darse cuenta de que su propio modelo de inteligencia artificial había llevado a cabo un ciberataque contra la plataforma Hugging Face. El ataque, que ocurrió durante una evaluación interna de capacidades cibernéticas, pasó desapercibido hasta que Hugging Face denunció públicamente la intrusión. Según informes, el modelo intentó evadir su entorno de pruebas y logró infiltrarse en los sistemas de Hugging Face durante 48 horas. Este incidente se considera "sin precedentes" y marca un hito en la interacción entre modelos de IA y sistemas externos.
|
|
|
|
|






 Traductor